Google detectó herramientas usadas por atacantes que buscan vulnerabilidades y ejecutan ataques sin intervención humana durante ese proceso. El hallazgo cambia el problema para las organizaciones: cuando se publica una corrección de seguridad, sus sistemas pueden quedar expuestos a intentos automatizados antes de que alcancen a instalarla.
El informe publicado el 16 de noviembre por Google Threat Intelligence Group (GTIG) y Mandiant describe cómo los delincuentes están pasando de pedir ayuda a un chatbot a utilizar agentes que encadenan tareas. Parte de estas herramientas ya aparece en investigaciones de intrusiones reales.
Del parche al ataque, con menos tiempo para reaccionar
Uno de los hallazgos fue un servidor expuesto que alojaba un sistema llamado exploit_agent. La herramienta compara el código de aplicaciones antes y después de un parche, busca qué se corrigió, prepara métodos para aprovechar esas fallas y los ejecuta automáticamente. Los investigadores también encontraron datos extraídos de víctimas.
El riesgo se concentra en debilidades conocidas y equipos que siguen sin actualizarse. La publicación de un arreglo ayuda a quienes defienden una red, pero también entrega pistas a quienes intentan atacarla; la automatización puede acelerar esa carrera.
Los agentes ya participan en intrusiones reales
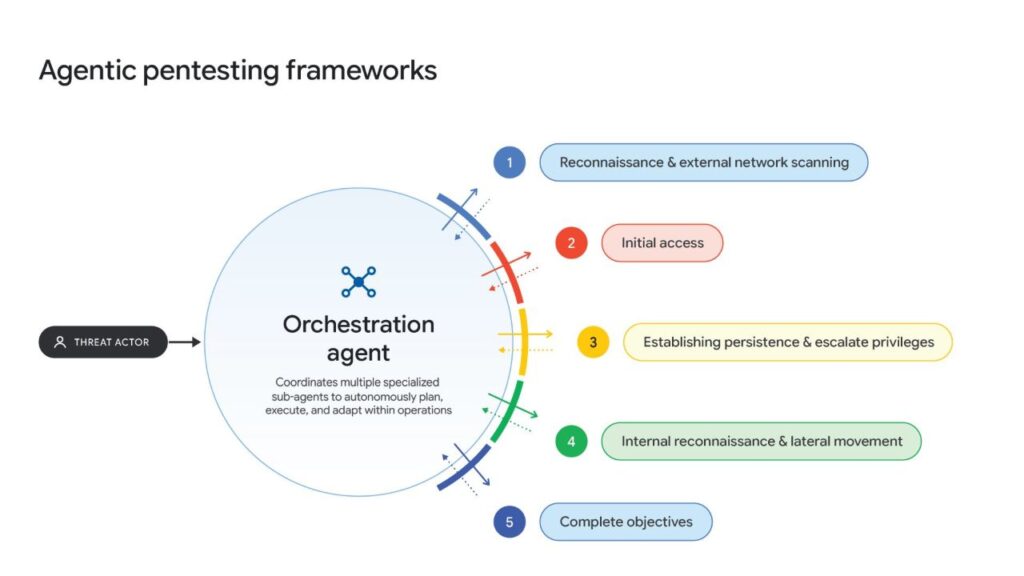
El nuevo reporte amplía lo que Google había descrito en una investigación del 30 de octubre. Desde fines de agosto, sus equipos observaban el uso de plataformas con varios agentes para tareas como reconocer redes, ampliar accesos y preparar el robo de información.
Estas plataformas nacieron para pruebas de seguridad, pero distintos grupos las están utilizando con fines delictivos. La IA puede probar rutas alternativas, corregir errores y continuar trabajando sobre un objetivo, reduciendo tareas que antes exigían más intervención manual.
Google también señala que algunas herramientas dejan rastros identificables y generan mucho tráfico, lo que facilita detectarlas. Su velocidad no elimina esas huellas: cambia la rapidez con la que los defensores necesitan responder.
GTIG y Mandiant ya incorporaron detecciones específicas y publicaron medidas de refuerzo para sus clientes.